> For the complete documentation index, see [llms.txt](https://docs.scepman.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.scepman.com/es/gestion-de-certificados/microsoft-intune/android.md).
# Android
Implementa certificados en dispositivos Android mediante SCEP usando Intune y SCEPman.
El siguiente artículo describe cómo implementar un certificado de dispositivo o de usuario para Android. La implementación de certificados de Android es similar a las implementaciones de certificados de Windows 10, macOS e iOS.
{% hint style="info" %}
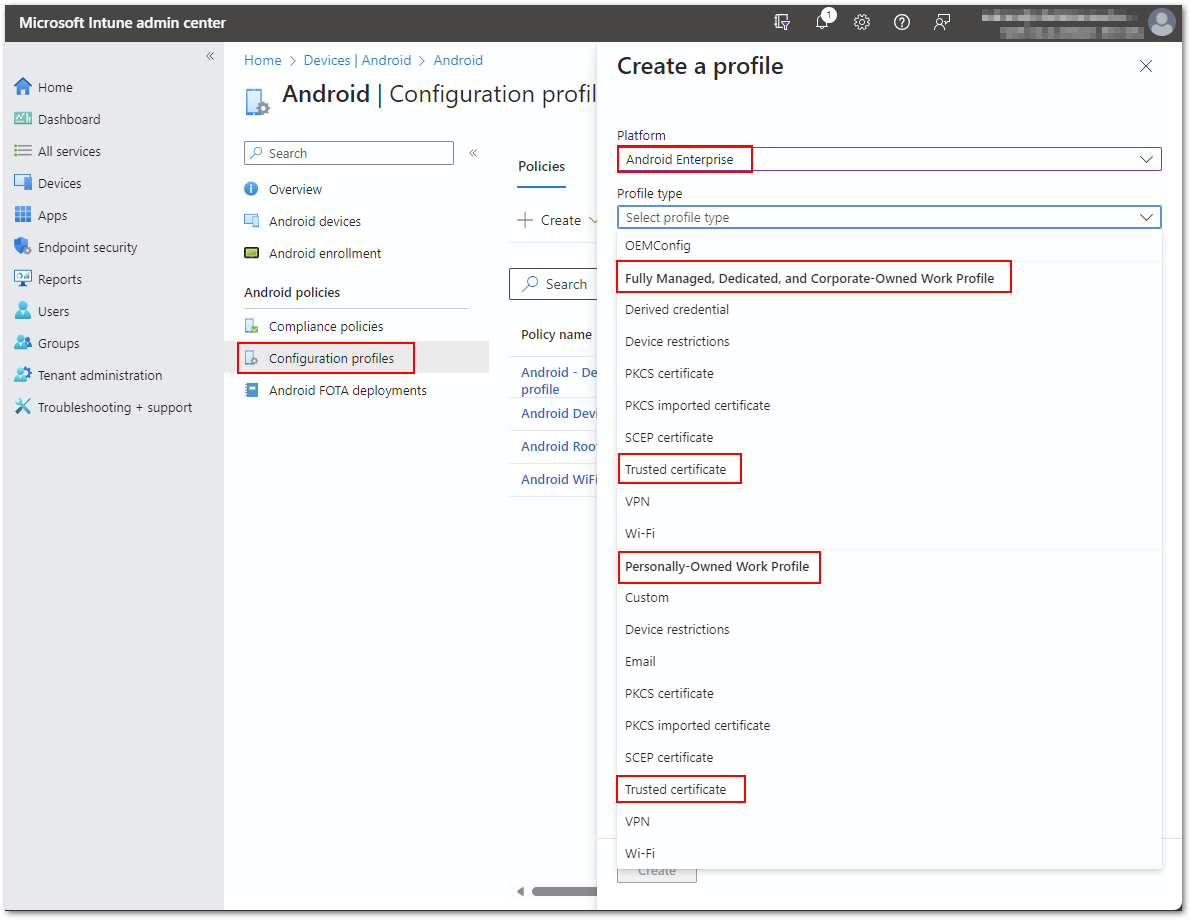
Android ofrece dos conjuntos de soluciones distintos: uno es el [perfil de trabajo](https://developers.google.com/android/work/requirements/work-profile) (conocido como *Perfil de trabajo de propiedad personal)* y el otro es el [dispositivo completamente administrado](https://developers.google.com/android/work/requirements/fully-managed-device) (también conocido como *Dispositivo completamente administrado, dedicado y perfil de trabajo de propiedad corporativa*). En ambos escenarios, la configuración de los perfiles de configuración de certificados sigue siendo la misma.
{% endhint %}
{% hint style="info" %}
La administración de administrador del dispositivo de Android se lanzó en Android 2.2 como una forma de administrar dispositivos Android. Luego, a partir de Android 5, se lanzó el marco de administración más moderno de Android Enterprise (para dispositivos que pueden conectarse de forma fiable a Google Mobile Services). **Google está fomentando el abandono de la administración de administrador del dispositivo al reducir su compatibilidad de administración en las nuevas versiones de Android**. Para obtener más información, consulte [MS. Intune Reducción de la compatibilidad con el administrador de dispositivos Android](https://techcommunity.microsoft.com/t5/intune-customer-success/decreasing-support-for-android-device-administrator/ba-p/1441935)
{% endhint %}
## Certificado raíz
La base para implementar certificados SCEP (de dispositivo o de usuario) es confiar en el certificado raíz de SCEPman. Por lo tanto, debe descargar el certificado raíz de la CA e implementarlo como un **certificado de confianza** perfil a través de Microsoft Intune:
* [ ] Descargue el certificado de CA desde el portal de SCEPman

* [ ] Cree un perfil para Android Enterprise con el tipo **certificado de confianza** en Microsoft Intune (según su opción de inscripción para los dispositivos Android)
* [ ] Cargue su **archivo .cer**.
* [ ] Ahora puede implementar este perfil en sus dispositivos. Elija Todos los usuarios y/o Todos los dispositivos, o un grupo dedicado para la asignación.
{% hint style="info" %}
Tenga en cuenta que debe usar el **mismo grupo para asignar** el **certificado de confianza** y **perfil SCEP**. De lo contrario, la implementación de Intune podría fallar.
{% endhint %}
{% hint style="warning" %}
Algunas implementaciones de Android Enterprise requieren la cadena completa de la Autoridad de certificación (CA raíz + CA intermedia) en el perfil de Certificado de confianza de Intune. Esto es particularmente relevante después de las renovaciones del certificado de CA intermedia, donde implementar solo la CA raíz puede provocar fallos en la implementación de certificados SCEP de usuario o WLAN.
{% endhint %}
## Certificados de dispositivo
* [ ] Abra el portal de SCEPman y copie la URL bajo **Intune MDM**
* [ ] Cree un perfil para Android Enterprise con el tipo **certificado SCEP** en Microsoft Intune (de nuevo, según su opción de inscripción para los dispositivos Android)
* [ ] Configure el perfil como se describe
Tipo de certificado: Dispositivo
En esta sección, estamos configurando un certificado de dispositivo.
Formato del nombre del sujeto: CN={{DeviceId}} o CN={{AAD_Device_ID}}
SCEPman utiliza el campo CN del sujeto para identificar el dispositivo y como semilla para la generación del número de serie del certificado. Microsoft Entra ID (Azure AD) e Intune ofrecen dos identificadores diferentes:
* {{DeviceId}}: Este identificador es generado y utilizado por Intune **(Recomendado).** (Requiere [#AppConfig:IntuneValidation:DeviceDirectory](/es/configuracion-de-scepman/application-settings/scep-endpoints/intune-validation.md#appconfig-intunevalidation-devicedirectory) que se establezca en **Intune** o **AADAndIntune**
* {{AAD\_Device\_ID}}: Este identificador es generado y utilizado por Microsoft Entra ID (Azure AD).
Puede agregar otros RDN si es necesario (p. ej.: `CN={{DeviceId}}, O=Contoso, CN={{WiFiMacAddress}}`). Las variables admitidas se enumeran en la [documentación de Microsoft](https://learn.microsoft.com/en-us/mem/intune/protect/certificates-profile-scep#create-a-scep-certificate-profile).
Nombre alternativo del sujeto: URI Valor:IntuneDeviceId://{{DeviceId}}
```
IntuneDeviceId://{{DeviceId}}
```
El campo URI es [recomendado por Microsoft](https://techcommunity.microsoft.com/t5/intune-customer-success/new-microsoft-intune-service-for-network-access-control/ba-p/2544696) para que las soluciones NAC identifiquen los dispositivos basándose en su ID de dispositivo de Intune:
Se pueden agregar otros valores SAN como DNS si es necesario.
Período de validez del certificado: 1 año
La cantidad de tiempo restante antes de que el certificado venza. El valor predeterminado es un año.
SCEPman limita la validez del certificado al máximo configurado en la opción [***AppConfig:ValidityPeriodDays***](/es/configuracion-de-scepman/application-settings/certificates.md#appconfig-validityperioddays), pero por lo demás usa la validez configurada en la solicitud.
Uso de clave: Firma digital y cifrado de claves
Active ambas acciones criptográficas.
Tamaño de clave (bits): 4096
SCEPman admite 4096 bits.
Certificado raíz: Perfil del paso anterior
Seleccione el perfil de Intune de \[[#root-certificate](#root-certificate "mention")]\(android.md#root-certificate).
Si está utilizando un [CA intermedia](/es/despliegue-de-scepman/intermediate-certificate.md), aún debe seleccionar el perfil de certificado de confianza para la CA raíz, ¡no la CA intermedia!
Uso extendido de clave: Autenticación de cliente, 1.3.6.1.5.5.7.3.2
Elija **Autenticación de cliente (1.3.6.1.5.5.7.3.2)** en **Valores predefinidos**. Los demás campos se rellenarán automáticamente.
Umbral de renovación (%): 20
Este valor define cuándo se permite al dispositivo renovar su certificado (basado en la vida útil restante de un certificado existente). Lea la nota bajo **Período de validez del certificado** y seleccione un valor adecuado que permita al dispositivo renovar el certificado durante un largo período. Un valor del 20 % permitiría que el dispositivo con un certificado válido de 1 año iniciara la renovación 73 días antes de la expiración.
URL del servidor SCEP: Abra el portal de SCEPman y copie la URL de #MDM de Intune
**Ejemplo**
```
https://scepman.contoso.com/certsrv/mscep/mscep.dll
```
### **Ejemplo**
## Certificados de usuario
Siga las instrucciones de [#Device certificates](#device-certificates) y tenga en cuenta las siguientes diferencias:
Tipo de certificado: Usuario
En esta sección estamos configurando un certificado de usuario.
Formato del nombre del sujeto: CN={{UserName}},E={{EmailAddress}}
Puede definir RDN según sus necesidades. Las variables admitidas se enumeran en la [documentación de Microsoft](https://docs.microsoft.com/en-us/mem/intune/protect/certificates-profile-scep#create-a-scep-certificate-profile). Recomendamos incluir el nombre de usuario (p. ej.: janedoe) y la dirección de correo electrónico (p. ej.: ) como configuración base.
Nombre alternativo del sujeto: (UPN)Valor: {{UserPrincipalName}}
Debe **debe** agregar el nombre principal de usuario como el nombre alternativo del sujeto. **Agregue '{{UserPrincipalName}}' como Nombre alternativo del sujeto de tipo Nombre principal de usuario (UPN).** Esto garantiza que SCEPman pueda vincular los certificados a objetos de usuario en AAD.
Se pueden agregar otros valores SAN como una dirección de correo electrónico si es necesario.
{% hint style="info" %}
Es necesario tener un **Nombre alternativo del sujeto** en el **Certificado SCEP, tipo de usuario**. Sin un SAN, no tendrá acceso al Wi-Fi de su empresa.
{% endhint %}
### **Ejemplo**
## Comprobación de certificados
Para garantizar la implementación correcta de certificados en su dispositivo Android, hay dos opciones:
* En versiones más recientes de Android (p. ej., 14), puede verificar los certificados (de usuario y de confianza) desde la **configuración** > **seguridad y privacidad**
* Mediante aplicaciones de terceros como [X509 Certificate Viewer Tool](https://play.google.com/store/apps/details?id=com.rdupletlabs.certificateviewer)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.scepman.com/es/gestion-de-certificados/microsoft-intune/android.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.